


Switch Gerenciável 48 Portas Gigabit 10/100/1000 e 4 Portas SFP+ Intelbras S2352G-B
Simulador de Frete
-
* Imagem ilustrativa
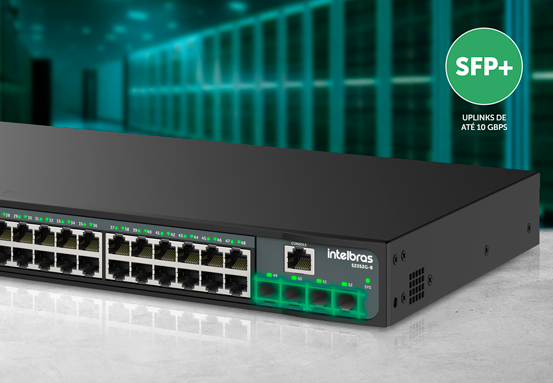
Portas SFP+
As 4 portas SFP+ possibilitam alto desempenho para a rede através das conexões uplinks de até 10 Gbps.
* Imagem ilustrativa
Maior controle de rede
Com os protocolos SNMP e RMON é possível monitorar os recursos do switch para gerenciamento mais facilitado da rede.
* Imagem ilustrativa
Roteamento estático
O roteamento direto no switch permite o tráfego de dados entre redes distintas de forma rápida, evitando o tráfego desnecessário entre equipamentos.
* Imagem ilustrativa
Compatível com IPv6
O Switch S2352G-B é a solução ideal para redes IPv6, oferecendo maior capacidade, segurança e privacidade para a sua rede.
* Imagem ilustrativa
Autenticação IEEE 802.1X
Permite segurança aprimorada, autenticando os dispositivos que estão conectados a rede e impedindo acessos não autorizados.
O S2352G-B vem equipado com 48 portas Gigabit Ethernet, proporcionando maior capacidade de tráfego de dados, e 4 portas SFP+, permitindo a operação em redes híbridas. Além disso, ele possui a função VLAN, que possibilita a segmentação da rede, oferecendo maior segurança e privacidade aos usuários conectados.
Principais Características:
- 48 portas Gigabit Ethernet (10/100/1000 Mbps) para maior capacidade de tráfego de dados.
- Com 4 portas SFP+, o switch oferece alto desempenho à rede por meio de conexões uplink de até 10 Gbps.
- A função VLAN possibilita a segmentação da rede, garantindo mais segurança e privacidade para os usuários.
- Monitoramento remoto e centralizado dos dispositivos conectados via protocolo SNMP para um maior controle da rede.
Especificações Técnicas:
- Chipset: Marvell: Marvel Alleycat3 - 1 Core, 800MHz
- Memória: 512 MB
- Memória Flash: 256 MB, dual boot image
- Dimensões (L × A × P): 440 mm x 44 mm x 178 mm / Acompanha suporte para rack padrão EIA / Altura: 1 U (acompanha suporte)
- Material: Aço
LEDs:
- SYS: Verde, amarelo e vermelho
- Port Status: Verde
Portas:
- Portas RJ45 Gigabit Ethernet (10/10/1000 Mbps): 48
- Portas SFP+ (1GB /10 GB): 4
- Portas console: 1
Cabeamento Suportado:
- 10BASE-T: Cabo UTP categoria 3, 4, 5 (máximo 100 m), EIA/TIA-568 100Ω STP (máximo 100 m)
- 100BASE-TX: Cabo UTP categoria 5, 5e (máximo 100 m), EIA/TIA-568 100Ω STP (máximo 100 m)
- 1000BASE-T: Cabo UTP categoria 5e, 6 (máximo 100 m), EIA/TIA-568 100Ω STP (máximo 100 m)
- 1000BASE-SX: Com uso de transceiver
- 1000BASE-LX: Com uso de transceiver
- 10GBASE-SR: Com uso de transceiver
- 10GBASE-LR: Com uso de transceiver
- 10GBASE-T: Com uso de transceiver
Alimentação:
- Alimentação Entrada: 100-240 Vac / 50-60 Hz (Bivolt Automático)
- Potência de consumo (sem link): 26 W (220v)
- Potência máxima de consumo: 50 W (220v)
- Disposição da fonte: Interna
- Proteção contra surtos: 8 kV (Em modo comum)
Ambiente:
- Temperatura de operação: 0 ºC a 40 ºc
- Temperatura de armazenamento: -40 ºC a 70 ºC
- Umidade de operação: 10% a 90% sem condensação
- Umidade de armazenamento: 5% a 90% sem condensação
- Emissão de segurança e outros: Anatel 15525-23-00160
Especificações de Hardware:
- Método de comutação: Armazena e envia (Store-and-Forward)
- Backplane (Capacidade de comutação): 176 Gbps
- Tabela de endereço MAC: 16 K
- Jumbo Frame: 10000 Kbytes
- Buffer de memória: 1.5 M
- Mean Time Between Failures: > 1.008.090 horas (~115 anos)
- Taxa de encaminhamento de pacotes: 130 Mpps
- Fan: 1
- Latência:
- 100 Mbps Latency < 9.55 μs (64-byte packets)
- 1 Gbps Latency < 2.700 μs (64-byte packets)
- 10 Gbps Latency < 1,4 μs (64-byte packets)
- VLAN: 4094
- Interface VLAN: 32
- Tabela de roteamento IPv4: 512
- Tabela ARP IPv4: 128
- Entradas ACL IPv4: 512
- Entradas Multicast L2: 1000
- Fila QoS: 8
- Grupos de agregação: 24 (Máximo 8 portas por grupo)
- Tabela de roteamento IPv6: 256
- Entradas ACL IPv6: 256
Configuração de portas:
- Configuração manual e automática do modo de operação, half-duplex e full-duplex
- MDI/MDI-X
- Espelhamento de portas (4 Grupos)
- Espelhamento de tráfego
- RSPAN
- Supressão de tempestade com base na porcentagem de largura de banda da porta
- Supressão de tempestade com base em PPS (Pacotes por Segundo)
- Supressão de tempestade com base em BPS (Bits por Segundo)
- Supressão de tráfego de broadcast/tráfego multicast/supressão de tráfego de unicast desconhecido
- Controle de fluxo 802.3x
- CSMA/CD
- Interface range
Agregação de link:
- GE/10GE port aggregation
- Agregação de link dinâmico (LACP)
- Agregação de link manual
- Algoritmo de balanceamento baseado em: Endereço IP de origem e destino, Endereço MAC de origem e destino, VLAN, Protocolo
Tabela MAC:
- Permite configurar o número máximo de endereços MAC de
- porta a serem aprendidos.
- Blackhole MAC address
- Endereço MAC estático
- Endereço MAC dinâmico
VLAN:
- VLAN baseada em porta
- VLAN baseada em MAC
- VLAN baseada em Protocolo
- VLAN Baseada em IP Subnet
- Espelhamento de VLAN em interface
- Guest VLAN
- Voice VLAN
- 4K VLANs ativas e 4K VLANs Ids
- VLAN baseado em Tag 802.1Q
- VLAN Hibrida
- VLAN UNTAG
- Dynamic VLAN
- VLAN Mapping
- PVLAN
- MVRP
Spanning tree:
- STP/RSTP/MSTP/PVST/PVST+ (até 32 instâncias)
- STP Root Protection
- Edged-port
- BPDU Drop
- G.8032 ERPS (Ethernet Ring Protection Switching) com tempo de failover inferior a 50 ms
Gerenciamento Multicast:
- IGMP Snooping v1/v2/v3 (256 grupos)
- PIM Snooping
- MLD Snooping
- Multicast VLAN
QoS:
- Limite de taxa de porta (recepção e transmissão)
- Redirecionamento de pacotes
- Taxa de acesso comprometido (CAR)
- Oito filas de saída em cada porta
- Algoritmos flexíveis de agendamento de filas com base em portas e filas, incluindo SP, WRR e SP+WRR
- Remarcação do DSCP 802.1p - DIFFSERV
- Implementação do QoS IEEE 802.1p em tempo real
Segurança:
- Gerenciamento hierárquico de usuários e proteção por senha
- Suporte à autenticação AAA
- Web authentication
- Autenticação RADIUS
- HWTACACS
- SSHv2 - 16 sessões
- Isolamento de porta
- Autenticação 802.1X, autenticação MAC centralizada
- Port Security
- IP Source Guard
- ARP Detection
- Dynamic ARP Inspection
- ARP speed limit
- HTTPs
- DoS attack detection
- ARP anti-attack
- TCP attack defense
ACL:
- Filtragem de pacotes na camada 2 até a camada 4
- Classificação de tráfego com base em endereços MAC de origem/destino, endereços IPv4/IPv6 de origem/destino e Porta TCP/UDP de origem/destino
- ACL baseada em time-range
- ACL baseada em VLAN
DHCP:
- DHCP Client IPv4 e IPv6
- DHCP Snooping IPv4 e IPv6
- DHCP Snooping option82
- DHCP Relay
- DHCP Server IPv4 e IPv6
- DHCP auto-config
Gerenciamento:
- Carregamento e atualização de firmware através de XModem/FTP/TFTP/Web/SCP
- Provisionamento Automático (Zero Touch Provisioning)
- Configuração por meio de CLI, Telnet,porta de console, SSH, HTTP e HTTPS
- SSH: Client & Server
- SNMPv1/v2c/v3 e NMS baseado na Web
- sFlow V5
- Restful
- Monitoramento remoto (RMON) de alarme, eventos e gravação de histórico
- 4 grupos RMON
- INC NMS
- Log do sistema, alarmante com base em severidades e saída de informações de depuração
- NTP
- Ping, Tracert
- NQA
- Teste de cabo virtual (VCT)
- Protocolo de detecção de link de dispositivo (DLDP)
- LLDP, LLDP-MED
- ND Snooping
- Monitoramento e alarmes de CPU,Memória, Temperatura, Fan e Fonte
- EEE
- Detecção de loopback
L3:
- BFD
- Static routing
- ARP Proxy
- VRRP
- Interface VLAN IPv4 e IPv6
Padrões e Protocolos:
- 802.1x Port based network access control protocol
- 802.1ab Link Layer Discovery Protocol
- 802.1ak MVRP and MRP
- 802.1ax Link Aggregation
- 802.1d Media Access Control Bridges
- 802.1p Priority
- 802.1q VLANs
- 802.1s Multiple Spanning Trees
- 802.1ag Connectivity Fault Management
- 802.1v VLAN classification by Protocol and Port
- 802.1w Rapid Reconfiguration of Spanning Tree
- 802.3ad Link Aggregation Control Protocol
- 802.3az Energy Efficient Ethernet
- 802.3ah Ethernet in the First Mile
- 802.3x Full Duplex and flow control
- 802.3 - 10BASE-T
- 802.3i - 10BASE-T 10 Mbit/s em par trançado
- 802.3u 100BASE-T
- 802.3ab 1000BASE-T
- 802.3z 1000BASE-X
- 802.3ae - 10G BASE-X
Padrão IETF:
- RFC 768 User Datagram Protocol (UDP)
- RFC 783 TFTP Protocol (revision 2)
- RFC 791 Internet Protocol (IP)
- RFC 792 Internet Control Message Protocol (ICMP)
- RFC 793 Transmission Control Protocol (TCP)
- RFC 813 Window and Acknowledgement Strategy in TCP
- Outros padrões e protocolos: CSMA/CD, TCP/IP, SNMP v1/v2c/v3, HTTP, HTTPS, SSH v1/v2
- RFC 815 IP datagram reassembly algorithms
- RFC 826 Address Resolution Protocol (ARP)
- RFC 854 Telnet Protocol Specification
- RFC 879 TCP maximum segment size and related topics
- RFC 896 Congestion control in IP/TCP internetworks
- RFC 917 Internet subnets
- RFC 919 Broadcasting Internet Datagrams
- RFC 922 Broadcasting Internet Datagrams in the Presence of Subnets (IP_BROAD)
- RFC 951 BOOTP
- RFC 959 File Transfer Protocol (FTP)
- RFC 1027 Proxy ARP
- RFC 1112 Host Extensions for IP Multicasting
- RFC 1122 Requirements for Internet Hosts - Communications Layers
- RFCs 1157 Simple Network Management Protocol (SNMP)
- RFC 1213 MIB-2 Stands for Management Information Base
- RFC 1215 Convention for defining traps for use with the SNMP
- RFC 1256 ICMP Router Discovery Messages
- RFC 1350 TFTP Protocol (revision 2)
- RFC 1393 Traceroute Using an IP Option
- RFC 1492 An Access Control Protocol, Sometimes Called TACACS
- RFC 1493 (Definitions of Managed Objects for Bridges)
- RFC 1519 Classless Inter-Domain Routing (CIDR)
- RFC 1542 BOOTP Extensions
- RFC 1591 Domain Name System Structure and Delegation
- RFC 1757 Remote Network Monitoring Management Information Base
- RFC 1812 Requirements for IP Version 4 Router
- RFC 1886 DNS Extensions to support IP version 6
- RFCs 1901 a 1908 SNMPv2
- RFC 1918 Address Allocation for Private Internet
- RFC 1981 Path MTU Discovery for IP version 6
- RFC 2030 Simple Network Time Protocol (SNTP) Version 4 for IPv4, IPv6 and OSI.
- RFC 2096 IP Forwarding Table MIB
- RFC 2131 Dynamic Host Configuration Protocol (DHCP)
- RFC 2132 DHCP Options and BOOTP Vendor Extensions
- RFC 2138 RADIUS Authentication
- RFC 2236 Internet Group Management Protocol, Version 2
- RFC 2273 SNMPv3 Applications
- RFC 2373 IP Version 6 Addressing Architecture
- RFC 2374 An IPv6 Aggregatable Global Unicast AddressFormat
- RFC 2375 IPv6 Multicast Address Assignments
- RFC 2401 Security Architecture for the Internet Protocol
- RFC 2402 IP Authentication Header
- RFC 2460 Internet Protocol, Version 6 (IPv6) Specification
- RFC 2461 Neighbor Discovery for IP Version 6 (IPv6)
- RFC 2462 IPv6 Stateless Address Autoconfiguration
- RFC 2463 Internet Control Message Protocol (ICMPv6) for the Internet Protocol Version 6 (IPv6) Specification
- RFC 2464 Transmission of IPv6 over Ethernet Networks
- RFC 2570 Introduction to Version 3 of the Internet-standard Network Management Framework
- RFC 2571 SNMP Framework MIB
- RFC 2572 SNMP-MPD MIB
- RFC 2573 SNMP-Notification MIB
- RFC 2574 SNMP USM MIB
- RFC 2576 (Coexistence between SNMP V1, V2, V3)
- RFC 2579 Textual Conventions for SMIv2
- RFC 2580 Conformance Statements for SMIv2
- RFC 2710 Multicast Listener Discovery (MLD) for IPv6
- RFC 2711 IPv6 Router Alert Option
- RFCs 2737 Entity MIB (Version 2)
- RFC 2787 Definitions of Managed Objects for the Virtual Router Redundancy Protocol
- RFC 2819 Remote Network Monitoring Management Information Base
- RFCs 2865 Remote Authentication Dial In User Service (RADIUS)
- RFCs 2866 RADIUS Accounting
- RFCs 2863 The Interfaces Group MIB
- RFC 2925 Definitions of Managed Objects for Remote Ping, Traceroute, and Lookup Operations
- RFC 3046 DHCP Relay Agent Information Option
- RFC 3056 Connection of IPv6 Domains via IPv4 Clouds
- RFC 3176 InMon Corporation's sFlow: A Method for Monitoring Traffic in Switched and Routed Networks
- RFC 3513 Internet Protocol Version 6 (IPv6) Addressing Architecture
- RFCs 3315 Dynamic Host Configuration Protocol for IPv6 (DHCPv6)
- RFC 3376 Internet Group Management Protocol, Version 3
- RFCs 3410 a 3415 SNMPv3
- RFC 3416 (SNMP Protocol Operations v2)
- RFC 3417 (SNMP Transport Mappings)
- RFC 3418 Management Information Base (MIB) for the Simple Network Management Protocol (SNMP)
- RFC 3484 Default Address Selection for IPv6
- RFC 3576 Radius Change-of-Authorization (CoA)
- RFCs 3579 RADIUS (Remote Authentication Dial In User Service) Support For Extensible Authentication Protocol (EAP)
- RFC 3580 IEEE 802.1X Remote Authentication Dial In User Service (RADIUS) Usage Guidelines
- RFCs 3587 IPv6 Global Unicast Address Format
- RFCs 3596 DNS Extensions to Support IP Version 6
- RFCs 3810 Multicast Listener Discovery Version 2 (MLDv2) for IPv6
- RFCs 4007 IPv6 Scoped Address Architecture
- RFC 4022 MIB for TCP
- RFC 4113 MIB for UDP
- RFCs 4193 Unique Local IPv6 Unicast Addresses
- RFC 4213 Basic Transition Mechanisms for IPv6 Hosts and Routers
- RFC 4251 The Secure Shell (SSH) Protocol
- RFC 4252 SSHv6 Authentication
- RFC 4253 SSHv6 Transport Layer
- RFC 4254 SSHv6 Connection
- RFC 4291 IP Version 6 Addressing Architecture
- RFC 4292 IP Forwarding Table MIB
- RFC 4293 Management Information Base for the Internet Protocol (IP)
- RFC 4346 The Transport Layer Security (TLS) Protocol Version 1.1
- RFC 4419 Key Exchange for SSH
- RFC 4443 ICMPv6
- RFC 4541 IGMP & MLD Snooping Switch
- RFC 4861 IPv6 Neighbor Discovery
- RFC 4862 IPv6 Stateless Address Auto-configuration
- RFC 5095 Deprecation of Type 0 Routing Headers in IPv6
- RFC 5246 The Transport Layer Security (TLS) Protocol Version 1.2
- RFC 5381 Experience of Implementing NETCONF over SOAP
- RFC 5424 Syslog Protocol
- RFC 5880 Bidirectional Forwarding Detection
- RFC 5905 Network Time Protocol Version 4: Protocol and Algorithms Specification
- RFC 6101 The Secure Sockets Layer (SSL) Protocol Version 3.0
- RFC 6620 FCFS SAVI
- RFC 8201 Path MTU Discovery for IP version 6
- RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3
- Outros padrões e protocolos ITU-T Y.1731
Conteúdo Conteúdo presente na caixa:
- 01 Switch S2352G-B
- 01 Kit de fixação
- 01 Cabo de alimentação
- 01 Cabo console
- 04 Pés de borracha
- Código Intelbras: 4760112
Produtos relacionados


